Domain internetsicherung.de kaufen?
Wir ziehen mit dem Projekt
internetsicherung.de um.
Sind Sie am Kauf der Domain
internetsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain internetsicherung.de kaufen?
Wann wurde aus Ostrom Byzanz?
Aus Ostrom wurde Byzanz im Jahr 330 n. Chr., als Kaiser Konstantin die Stadt Byzantion zur neuen Hauptstadt des Römischen Reiches machte und sie in Konstantinopel umbenannte. Dies markierte den Beginn des Byzantinischen Reiches, das bis zum Jahr 1453 existierte. **
Warum nennt man Ostrom plötzlich Byzanz?
Der Begriff "Byzanz" wird oft verwendet, um das spätere Ostrom oder das Byzantinische Reich zu bezeichnen. Dies liegt daran, dass sich das Reich nach dem Untergang des weströmischen Reiches im 5. Jahrhundert zunehmend von Rom und dem Westen abgrenzte und sich als eigenständiges, griechischsprachiges und christliches Reich etablierte. Der Begriff "Byzanz" wurde jedoch erst viel später geprägt und ist historisch nicht korrekt, da die Bewohner des Reiches sich selbst als Römer betrachteten. **
Ähnliche Suchbegriffe für Ostrom
Top-Angebote
Produkte zum Begriff Ostrom:
-
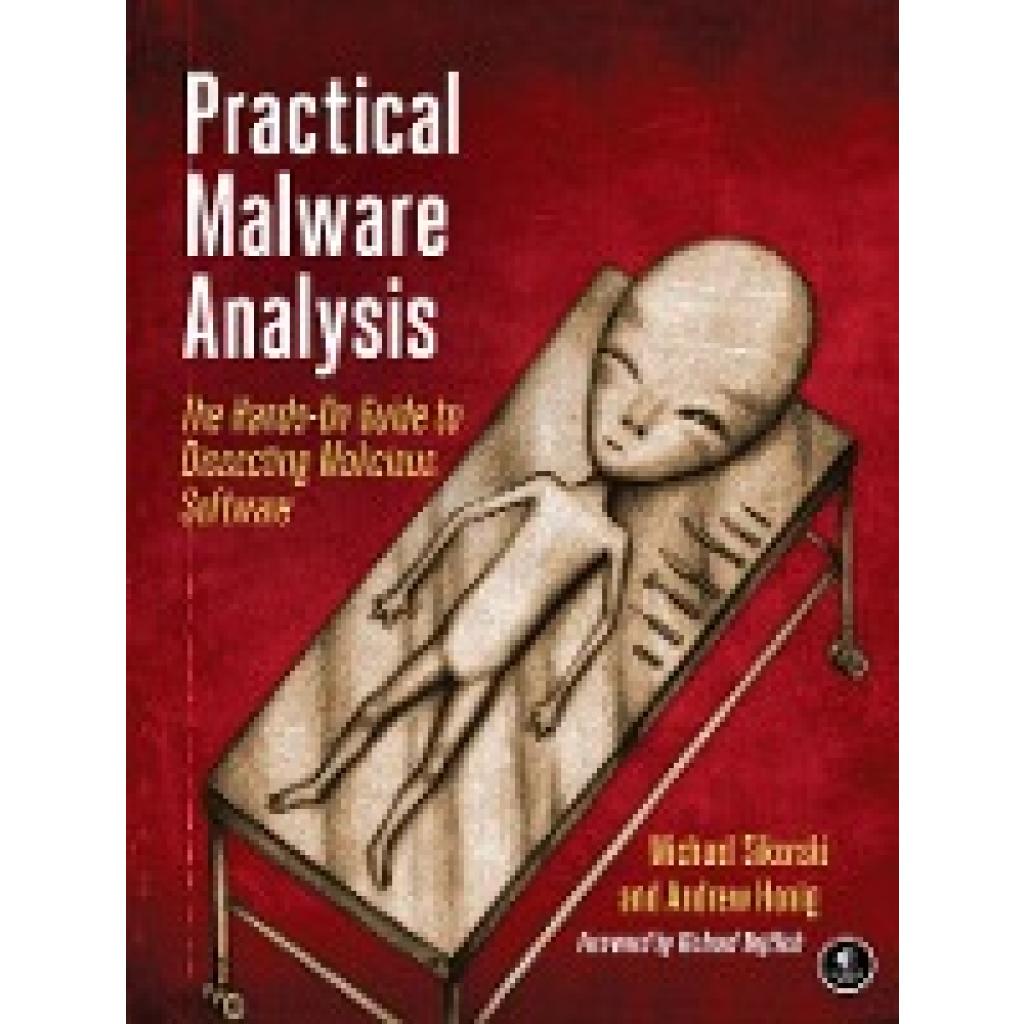
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die Unterschiede zwischen West- und Ostrom?
Der Hauptunterschied zwischen West- und Ostrom liegt in ihrer geografischen Lage. Der Westen bezieht sich auf die westliche Hemisphäre, während Ostrom sich auf die östliche Hemisphäre bezieht. Darüber hinaus gibt es auch kulturelle, politische und wirtschaftliche Unterschiede zwischen den beiden Regionen. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel ist es, den Empfänger dazu zu bringen, persönliche Informationen preiszugeben, wie zum Beispiel Passwörter oder Kreditkarteninformationen. Die E-Mail kann auch schädliche Anhänge oder Links enthalten, die beim Öffnen Malware auf den Computer des Opfers herunterladen. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die darauf abzielt, persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Die E-Mail kann vorgeben, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Online-Service zu stammen und den Empfänger dazu auffordern, auf einen Link zu klicken oder eine Datei herunterzuladen, die dann die Malware auf dem Computer des Opfers installiert. Die Malware kann dann sensible Daten sammeln oder den Computer für andere schädliche Aktivitäten nutzen. **
-
Was sind die potenziellen Risiken und Sicherheitsbedenken im Umgang mit E-Mails von unbekannten Absendern in Bezug auf Datenschutz, Phishing und Malware?
Der Umgang mit E-Mails von unbekannten Absendern birgt das Risiko, dass persönliche oder vertrauliche Informationen in falsche Hände geraten könnten, was zu Datenschutzverletzungen führen könnte. Zudem könnten diese E-Mails Phishing-Versuche enthalten, bei denen versucht wird, persönliche Daten wie Passwörter oder Kreditkarteninformationen zu stehlen. Darüber hinaus könnten E-Mails von unbekannten Absendern auch Malware enthalten, die das Computersystem infizieren und schädigen könnte. Es ist daher wichtig, vorsichtig zu sein und E-Mails von unbekannten Absendern nicht zu öffnen oder auf Links oder Anhänge zu klicken, um die Sicherheit zu gewährleisten. **

Kann das Öffnen eines Links allein bereits zu Phishing-Malware führen?
Ja, das Öffnen eines Links kann zu Phishing-Malware führen, insbesondere wenn der Link zu einer gefälschten Website führt, die darauf abzielt, persönliche Informationen zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht zu öffnen, insbesondere wenn sie von unbekannten oder unvertrauenswürdigen Quellen stammen. Es ist jedoch wichtig zu beachten, dass das Öffnen eines Links allein normalerweise nicht ausreicht, um Malware herunterzuladen oder zu installieren. In den meisten Fällen müssen Benutzer zusätzliche Aktionen ausführen, wie z.B. das Herunterladen einer Datei oder das Klicken auf eine Popup-Warnung, um Malware auf ihren Geräten zu installieren. **
Welche Firewall-Software würden Sie empfehlen, um die Netzwerksicherheit Ihres Unternehmens zu gewährleisten?
Ich würde die Verwendung von Next-Generation-Firewalls empfehlen, da sie fortschrittliche Funktionen wie Intrusion Prevention, Deep Packet Inspection und Anwendungskontrolle bieten. Einige beliebte Optionen sind Palo Alto Networks, Cisco Firepower und Fortinet. Es ist wichtig, regelmäßige Updates und Konfigurationen durchzuführen, um die Effektivität der Firewall zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Ostrom:
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann wurde aus Ostrom Byzanz?
Aus Ostrom wurde Byzanz im Jahr 330 n. Chr., als Kaiser Konstantin die Stadt Byzantion zur neuen Hauptstadt des Römischen Reiches machte und sie in Konstantinopel umbenannte. Dies markierte den Beginn des Byzantinischen Reiches, das bis zum Jahr 1453 existierte. **
-
Warum nennt man Ostrom plötzlich Byzanz?
Der Begriff "Byzanz" wird oft verwendet, um das spätere Ostrom oder das Byzantinische Reich zu bezeichnen. Dies liegt daran, dass sich das Reich nach dem Untergang des weströmischen Reiches im 5. Jahrhundert zunehmend von Rom und dem Westen abgrenzte und sich als eigenständiges, griechischsprachiges und christliches Reich etablierte. Der Begriff "Byzanz" wurde jedoch erst viel später geprägt und ist historisch nicht korrekt, da die Bewohner des Reiches sich selbst als Römer betrachteten. **
-
Was sind die Unterschiede zwischen West- und Ostrom?
Der Hauptunterschied zwischen West- und Ostrom liegt in ihrer geografischen Lage. Der Westen bezieht sich auf die westliche Hemisphäre, während Ostrom sich auf die östliche Hemisphäre bezieht. Darüber hinaus gibt es auch kulturelle, politische und wirtschaftliche Unterschiede zwischen den beiden Regionen. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel ist es, den Empfänger dazu zu bringen, persönliche Informationen preiszugeben, wie zum Beispiel Passwörter oder Kreditkarteninformationen. Die E-Mail kann auch schädliche Anhänge oder Links enthalten, die beim Öffnen Malware auf den Computer des Opfers herunterladen. **
Ähnliche Suchbegriffe für Ostrom
-
Dell Gateway Anti-Malware for NSA, FirewallDas Dell SonicWALL Gateway Anti-Malware ist eine umfassende Sicherheitslösung, die speziell für die NSA 5600 Serie entwickelt wurde. Diese Abonnement-Lizenz für ein Jahr bietet fortschrittlichen Schutz gegen Malware, Eindringlinge und unerwünschte Anwendungen. Die Lösung ist darauf ausgelegt, die Netzwerksicherheit zu erhöhen, indem sie Bedrohungen in Echtzeit erkennt und verhindert. Die Integration von Intrusion Prevention und Application Control ermöglicht es, potenzielle Angriffe zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Die Lizenz ist für ein Gerät ausgelegt und bietet eine effektive Möglichkeit, die Sicherheit von Netzwerken zu gewährleisten, die auf die NSA 5600, 5600 High Availability und 5600 TotalSecure Gruppen angewiesen sind. Mit regelmässigen Updates der Angriffssignaturen bleibt das System stets auf dem neuesten Stand und schützt vor den neuesten Bedrohungen. - Bietet umfassenden Schutz gegen Malware und Eindringlinge - Integrierte Anwendungskontrolle zur Überwachung und Steuerung des Datenverkehrs - Regelmässige Aktualisierungen der Angriffssignaturen für anhaltenden Schutz.11165,52 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die darauf abzielt, persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Die E-Mail kann vorgeben, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Online-Service zu stammen und den Empfänger dazu auffordern, auf einen Link zu klicken oder eine Datei herunterzuladen, die dann die Malware auf dem Computer des Opfers installiert. Die Malware kann dann sensible Daten sammeln oder den Computer für andere schädliche Aktivitäten nutzen. **
-
Was sind die potenziellen Risiken und Sicherheitsbedenken im Umgang mit E-Mails von unbekannten Absendern in Bezug auf Datenschutz, Phishing und Malware?
Der Umgang mit E-Mails von unbekannten Absendern birgt das Risiko, dass persönliche oder vertrauliche Informationen in falsche Hände geraten könnten, was zu Datenschutzverletzungen führen könnte. Zudem könnten diese E-Mails Phishing-Versuche enthalten, bei denen versucht wird, persönliche Daten wie Passwörter oder Kreditkarteninformationen zu stehlen. Darüber hinaus könnten E-Mails von unbekannten Absendern auch Malware enthalten, die das Computersystem infizieren und schädigen könnte. Es ist daher wichtig, vorsichtig zu sein und E-Mails von unbekannten Absendern nicht zu öffnen oder auf Links oder Anhänge zu klicken, um die Sicherheit zu gewährleisten. **
-
Kann das Öffnen eines Links allein bereits zu Phishing-Malware führen?
Ja, das Öffnen eines Links kann zu Phishing-Malware führen, insbesondere wenn der Link zu einer gefälschten Website führt, die darauf abzielt, persönliche Informationen zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht zu öffnen, insbesondere wenn sie von unbekannten oder unvertrauenswürdigen Quellen stammen. Es ist jedoch wichtig zu beachten, dass das Öffnen eines Links allein normalerweise nicht ausreicht, um Malware herunterzuladen oder zu installieren. In den meisten Fällen müssen Benutzer zusätzliche Aktionen ausführen, wie z.B. das Herunterladen einer Datei oder das Klicken auf eine Popup-Warnung, um Malware auf ihren Geräten zu installieren. **
-
Welche Firewall-Software würden Sie empfehlen, um die Netzwerksicherheit Ihres Unternehmens zu gewährleisten?
Ich würde die Verwendung von Next-Generation-Firewalls empfehlen, da sie fortschrittliche Funktionen wie Intrusion Prevention, Deep Packet Inspection und Anwendungskontrolle bieten. Einige beliebte Optionen sind Palo Alto Networks, Cisco Firepower und Fortinet. Es ist wichtig, regelmäßige Updates und Konfigurationen durchzuführen, um die Effektivität der Firewall zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.