Domain internetsicherung.de kaufen?
Wir ziehen mit dem Projekt
internetsicherung.de um.
Sind Sie am Kauf der Domain
internetsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain internetsicherung.de kaufen?
Was ist die Funktion des 48V-Phantomspeisungsschalters am Audient iD14 MK2?
Der 48V-Phantomspeisungsschalter am Audient iD14 MK2 ermöglicht es, Kondensatormikrofone oder andere Geräte, die eine Phantomspeisung benötigen, anzuschließen. Die Phantomspeisung versorgt das Mikrofon mit Strom, um seine interne Elektronik zu betreiben. Durch den Schalter kann die Phantomspeisung ein- oder ausgeschaltet werden, je nach Bedarf. **
Was sind die Unterschiede zwischen dem USB-Audio-Interface SSL2 und dem Audient ID14 MKII?
Das SSL2 und das Audient ID14 MKII sind beide USB-Audio-Interfaces, die sich für die Aufnahme von Musik und Audio eignen. Ein Hauptunterschied besteht in den Eingängen: Das SSL2 verfügt über zwei kombinierte XLR/Klinke-Eingänge, während das Audient ID14 MKII über zwei separate XLR-Eingänge und zwei separate Klinke-Eingänge verfügt. Ein weiterer Unterschied liegt in den Preamps: Das SSL2 verwendet die SSL 4K-Technologie, während das Audient ID14 MKII die Audient Console-Preamps verwendet. Die Wahl zwischen den beiden Interfaces hängt von den individuellen Bedürfnissen und Vorlieben des Benutzers ab. **

Ähnliche Suchbegriffe für Id14
Top-Angebote
Produkte zum Begriff Id14:
-
Audient iD14 MKII (USB), Audio Interface, SchwarzDas iD14 MKII wurde entwickelt, um Ihre Aufnahmen in jeder Hinsicht auf die nächste Stufe zu heben. Es liefert professionelle Audioleistung in einem kompakten und modernen Desktop-Gehäuse und bietet Ihnen alles, was Sie brauchen, um zu Hause Aufnahmen in Studioqualität zu machen. Jedes iD-Interface ist mit dem Audient Console Mic Preamp ausgestattet, dem gleichen diskreten Schaltungsdesign, das auch in der renommierten Aufnahmekonsole ASP8024-HE zu finden ist. Die beiden Audient-Mikrofonvorverstärker des iD14 sind extrem rausch- und verzerrungsarm und bieten einen Hauch von klassischer analoger Wärme - für den professionellen Sound, den Sie verdienen.Die Wandler des iD14 sorgen dafür, dass Sie jede Nuance und jedes Detail Ihrer Audiosignale hören und so Ihre Aufnahmen auf die nächste Stufe heben können. Mit einem unglaublichen Dynamikbereich von 120 dB hören Sie Ihr Audiomaterial noch genauer, treffen bessere kreative Entscheidungen und erleben eine atemberaubende Klarheit direkt auf Ihrem Schreibtisch. Ausgestattet mit einem Klinken- und einem Miniklinkenanschluss sowie einem leistungsstarken Kopfhörerverstärker, der Kopfhörer mit bis zu 600 Ohm ansteuern kann, ist das iD14 bereit für die anspruchsvollsten Aufnahmesessions.214,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz37,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Kaufberatung gibt es für den Vergleich zwischen dem Audient ID14 MK2 und dem SSL2?
Bei der Kaufberatung zwischen dem Audient ID14 MK2 und dem SSL2 sollten Sie zunächst Ihre spezifischen Anforderungen und Bedürfnisse berücksichtigen. Das Audient ID14 MK2 bietet eine höhere Auflösung und mehr Eingänge, während das SSL2 eine geringere Latenz und eine benutzerfreundlichere Bedienung bietet. Letztendlich hängt die Wahl von Ihren individuellen Präferenzen und dem Verwendungszweck ab. Es kann hilfreich sein, Rezensionen und Vergleiche von anderen Benutzern zu lesen, um eine fundierte Entscheidung zu treffen. **
-
Brauche ich für die Kombination aus dem Shure SM7B und dem Audient iD14 einen Fethead?
Es ist nicht zwingend erforderlich, einen Fethead mit der Kombination aus dem Shure SM7B und dem Audient iD14 zu verwenden. Das Shure SM7B ist ein dynamisches Mikrofon mit einer relativ niedrigen Ausgangsleistung, aber das Audient iD14 hat einen hochwertigen Mikrofonvorverstärker, der in der Lage sein sollte, das Mikrofon ausreichend zu verstärken. Ein Fethead könnte jedoch die Signalstärke weiter erhöhen und das Rauschen reduzieren, wenn Sie eine noch höhere Verstärkung wünschen. Es hängt also von Ihren individuellen Anforderungen und Vorlieben ab. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel ist es, den Empfänger dazu zu bringen, persönliche Informationen preiszugeben, wie zum Beispiel Passwörter oder Kreditkarteninformationen. Die E-Mail kann auch schädliche Anhänge oder Links enthalten, die beim Öffnen Malware auf den Computer des Opfers herunterladen. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die darauf abzielt, persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Die E-Mail kann vorgeben, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Online-Service zu stammen und den Empfänger dazu auffordern, auf einen Link zu klicken oder eine Datei herunterzuladen, die dann die Malware auf dem Computer des Opfers installiert. Die Malware kann dann sensible Daten sammeln oder den Computer für andere schädliche Aktivitäten nutzen. **


Was sind die potenziellen Risiken und Sicherheitsbedenken im Umgang mit E-Mails von unbekannten Absendern in Bezug auf Datenschutz, Phishing und Malware?
Der Umgang mit E-Mails von unbekannten Absendern birgt das Risiko, dass persönliche oder vertrauliche Informationen in falsche Hände geraten könnten, was zu Datenschutzverletzungen führen könnte. Zudem könnten diese E-Mails Phishing-Versuche enthalten, bei denen versucht wird, persönliche Daten wie Passwörter oder Kreditkarteninformationen zu stehlen. Darüber hinaus könnten E-Mails von unbekannten Absendern auch Malware enthalten, die das Computersystem infizieren und schädigen könnte. Es ist daher wichtig, vorsichtig zu sein und E-Mails von unbekannten Absendern nicht zu öffnen oder auf Links oder Anhänge zu klicken, um die Sicherheit zu gewährleisten. **
Kann das Öffnen eines Links allein bereits zu Phishing-Malware führen?
Ja, das Öffnen eines Links kann zu Phishing-Malware führen, insbesondere wenn der Link zu einer gefälschten Website führt, die darauf abzielt, persönliche Informationen zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht zu öffnen, insbesondere wenn sie von unbekannten oder unvertrauenswürdigen Quellen stammen. Es ist jedoch wichtig zu beachten, dass das Öffnen eines Links allein normalerweise nicht ausreicht, um Malware herunterzuladen oder zu installieren. In den meisten Fällen müssen Benutzer zusätzliche Aktionen ausführen, wie z.B. das Herunterladen einer Datei oder das Klicken auf eine Popup-Warnung, um Malware auf ihren Geräten zu installieren. **
Top-Angebote
Produkte zum Begriff Id14:
-
Audient iD14 MKIIAudient iD14 MKII; USB 3.0 Audiointerface; Anschluss: USB C; 24 bit / 44,1 – 96 kHz; ADC Dynamikumfang: 121 dB; DAC Dynamikumfang: 126 dB; 2x Audient Class A Konsolen-Mikrofon-Vorverstärker; 2x kombinierte Mic-/Line-Eingänge über XLR/Klinke Kombibuchsen; Mic Gain 58 dB,214,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
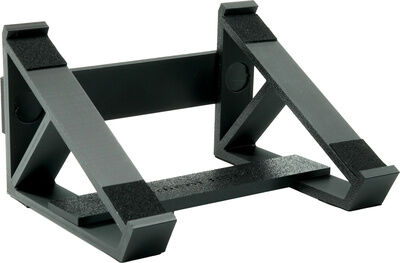
thingyfab Stand Audient iD14 MKII Matt Schwarzthingyfab Stand Audient iD14 MKII; Ständer für Audient iD14 MKII; ermöglicht die Nutzung des Audiointerfaces in einem ergonomisch optimierten Winkel und verbessert die Bedienbarkeit; Ständer wird an das Interface gesteckt; Anschlusskabel können unter dem Ständer nach hinten geführt werden; stabiles Design; Anti-Rutsch Füße für sicheren Stand auf und unter dem Ständer; einfache Montage via Klick-System; Material: PLA (nachhaltig, wird aus nachwachsenden Rohstoffen gewonnen); Farbe: Matt Schwarz; Audient iD14 MKII nicht im Lieferumfang enthalten!25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Audient iD14 MKII (USB), Audio Interface, SchwarzDas iD14 MKII wurde entwickelt, um Ihre Aufnahmen in jeder Hinsicht auf die nächste Stufe zu heben. Es liefert professionelle Audioleistung in einem kompakten und modernen Desktop-Gehäuse und bietet Ihnen alles, was Sie brauchen, um zu Hause Aufnahmen in Studioqualität zu machen. Jedes iD-Interface ist mit dem Audient Console Mic Preamp ausgestattet, dem gleichen diskreten Schaltungsdesign, das auch in der renommierten Aufnahmekonsole ASP8024-HE zu finden ist. Die beiden Audient-Mikrofonvorverstärker des iD14 sind extrem rausch- und verzerrungsarm und bieten einen Hauch von klassischer analoger Wärme - für den professionellen Sound, den Sie verdienen.Die Wandler des iD14 sorgen dafür, dass Sie jede Nuance und jedes Detail Ihrer Audiosignale hören und so Ihre Aufnahmen auf die nächste Stufe heben können. Mit einem unglaublichen Dynamikbereich von 120 dB hören Sie Ihr Audiomaterial noch genauer, treffen bessere kreative Entscheidungen und erleben eine atemberaubende Klarheit direkt auf Ihrem Schreibtisch. Ausgestattet mit einem Klinken- und einem Miniklinkenanschluss sowie einem leistungsstarken Kopfhörerverstärker, der Kopfhörer mit bis zu 600 Ohm ansteuern kann, ist das iD14 bereit für die anspruchsvollsten Aufnahmesessions.214,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Funktion des 48V-Phantomspeisungsschalters am Audient iD14 MK2?
Der 48V-Phantomspeisungsschalter am Audient iD14 MK2 ermöglicht es, Kondensatormikrofone oder andere Geräte, die eine Phantomspeisung benötigen, anzuschließen. Die Phantomspeisung versorgt das Mikrofon mit Strom, um seine interne Elektronik zu betreiben. Durch den Schalter kann die Phantomspeisung ein- oder ausgeschaltet werden, je nach Bedarf. **
-
Was sind die Unterschiede zwischen dem USB-Audio-Interface SSL2 und dem Audient ID14 MKII?
Das SSL2 und das Audient ID14 MKII sind beide USB-Audio-Interfaces, die sich für die Aufnahme von Musik und Audio eignen. Ein Hauptunterschied besteht in den Eingängen: Das SSL2 verfügt über zwei kombinierte XLR/Klinke-Eingänge, während das Audient ID14 MKII über zwei separate XLR-Eingänge und zwei separate Klinke-Eingänge verfügt. Ein weiterer Unterschied liegt in den Preamps: Das SSL2 verwendet die SSL 4K-Technologie, während das Audient ID14 MKII die Audient Console-Preamps verwendet. Die Wahl zwischen den beiden Interfaces hängt von den individuellen Bedürfnissen und Vorlieben des Benutzers ab. **
-
Welche Kaufberatung gibt es für den Vergleich zwischen dem Audient ID14 MK2 und dem SSL2?
Bei der Kaufberatung zwischen dem Audient ID14 MK2 und dem SSL2 sollten Sie zunächst Ihre spezifischen Anforderungen und Bedürfnisse berücksichtigen. Das Audient ID14 MK2 bietet eine höhere Auflösung und mehr Eingänge, während das SSL2 eine geringere Latenz und eine benutzerfreundlichere Bedienung bietet. Letztendlich hängt die Wahl von Ihren individuellen Präferenzen und dem Verwendungszweck ab. Es kann hilfreich sein, Rezensionen und Vergleiche von anderen Benutzern zu lesen, um eine fundierte Entscheidung zu treffen. **
-
Brauche ich für die Kombination aus dem Shure SM7B und dem Audient iD14 einen Fethead?
Es ist nicht zwingend erforderlich, einen Fethead mit der Kombination aus dem Shure SM7B und dem Audient iD14 zu verwenden. Das Shure SM7B ist ein dynamisches Mikrofon mit einer relativ niedrigen Ausgangsleistung, aber das Audient iD14 hat einen hochwertigen Mikrofonvorverstärker, der in der Lage sein sollte, das Mikrofon ausreichend zu verstärken. Ein Fethead könnte jedoch die Signalstärke weiter erhöhen und das Rauschen reduzieren, wenn Sie eine noch höhere Verstärkung wünschen. Es hängt also von Ihren individuellen Anforderungen und Vorlieben ab. **
Ähnliche Suchbegriffe für Id14
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz37,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle zu stammen, wie beispielsweise einer Bank oder einem Unternehmen. Das Ziel ist es, den Empfänger dazu zu bringen, persönliche Informationen preiszugeben, wie zum Beispiel Passwörter oder Kreditkarteninformationen. Die E-Mail kann auch schädliche Anhänge oder Links enthalten, die beim Öffnen Malware auf den Computer des Opfers herunterladen. **
-
Was ist ein Versuch einer Phishing-Malware-E-Mail?
Ein Versuch einer Phishing-Malware-E-Mail ist eine betrügerische E-Mail, die darauf abzielt, persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Die E-Mail kann vorgeben, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Online-Service zu stammen und den Empfänger dazu auffordern, auf einen Link zu klicken oder eine Datei herunterzuladen, die dann die Malware auf dem Computer des Opfers installiert. Die Malware kann dann sensible Daten sammeln oder den Computer für andere schädliche Aktivitäten nutzen. **
-
Was sind die potenziellen Risiken und Sicherheitsbedenken im Umgang mit E-Mails von unbekannten Absendern in Bezug auf Datenschutz, Phishing und Malware?
Der Umgang mit E-Mails von unbekannten Absendern birgt das Risiko, dass persönliche oder vertrauliche Informationen in falsche Hände geraten könnten, was zu Datenschutzverletzungen führen könnte. Zudem könnten diese E-Mails Phishing-Versuche enthalten, bei denen versucht wird, persönliche Daten wie Passwörter oder Kreditkarteninformationen zu stehlen. Darüber hinaus könnten E-Mails von unbekannten Absendern auch Malware enthalten, die das Computersystem infizieren und schädigen könnte. Es ist daher wichtig, vorsichtig zu sein und E-Mails von unbekannten Absendern nicht zu öffnen oder auf Links oder Anhänge zu klicken, um die Sicherheit zu gewährleisten. **
-
Kann das Öffnen eines Links allein bereits zu Phishing-Malware führen?
Ja, das Öffnen eines Links kann zu Phishing-Malware führen, insbesondere wenn der Link zu einer gefälschten Website führt, die darauf abzielt, persönliche Informationen zu stehlen. Es ist wichtig, vorsichtig zu sein und verdächtige Links nicht zu öffnen, insbesondere wenn sie von unbekannten oder unvertrauenswürdigen Quellen stammen. Es ist jedoch wichtig zu beachten, dass das Öffnen eines Links allein normalerweise nicht ausreicht, um Malware herunterzuladen oder zu installieren. In den meisten Fällen müssen Benutzer zusätzliche Aktionen ausführen, wie z.B. das Herunterladen einer Datei oder das Klicken auf eine Popup-Warnung, um Malware auf ihren Geräten zu installieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.